
Celah KSMBD Linux: Dua Kerentanan RCE Berisiko Tinggi
Dua kerentanan kritis pada KSMBD Linux terungkap ke publik sebelum perbaikan tersedia. Simak risiko dan detail teknis ancaman RCE ini.
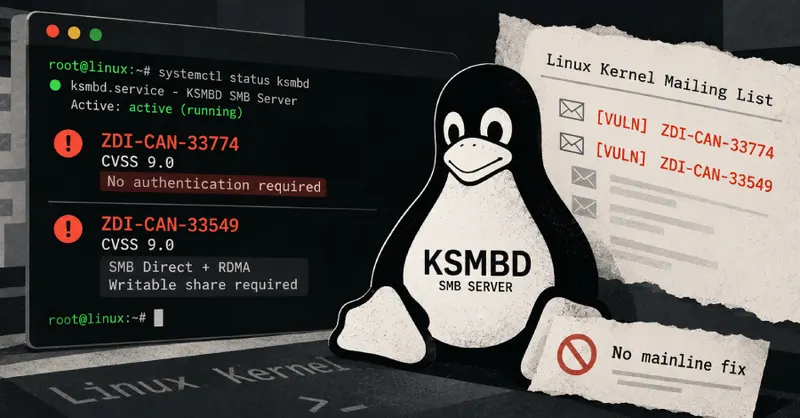
Ancaman Keamanan pada KSMBD Linux
Dunia keamanan siber kembali dikejutkan dengan pengungkapan dua kerentanan kritis yang menyerang KSMBD, server SMB bawaan pada kernel Linux. Temuan ini menyoroti risiko serius bagi administrator sistem, mengingat celah tersebut memiliki skor keparahan yang sangat tinggi dan telah tersebar luas melalui daftar surat elektronik publik sebelum pihak pengembang kernel merilis perbaikan resmi.
Detail Kerentanan yang Mengintai
Berdasarkan laporan dari Zero Day Initiative milik Trend Micro, kedua celah ini dikategorikan sebagai Remote Code Execution (RCE) dengan skor CVSS 9.0. Tingkat keparahan ini menunjukkan betapa krusialnya ancaman tersebut bagi integritas server yang menjalankan layanan KSMBD. Berikut adalah rincian dari kedua celah tersebut:
- ZDI-CAN-33774: Kerentanan ini sangat berbahaya karena dapat dipicu oleh penyerang bahkan sebelum proses autentikasi jaringan dilakukan. Hal ini memberikan akses langsung bagi pihak luar untuk mengeksploitasi sistem tanpa memerlukan kredensial yang sah.
- ZDI-CAN-33549: Celah ini memiliki persyaratan teknis yang lebih spesifik, yakni memerlukan penggunaan transport SMB Direct serta jaringan yang mendukung RDMA. Meskipun lebih terbatas, dampaknya tetap sama destruktifnya jika lingkungan server memenuhi kriteria tersebut.
Risiko Tanpa Perbaikan Mainline
Situasi menjadi lebih genting karena hingga saat ini, belum ada perbaikan yang tersedia di kernel utama Linux. Pengungkapan publik yang mendahului ketersediaan patch ini menempatkan banyak server dalam posisi rentan. Administrator sistem yang mengandalkan KSMBD untuk berbagi file di lingkungan Linux kini menghadapi tantangan besar dalam menjaga keamanan infrastruktur mereka.
Tanpa adanya pembaruan resmi, para pengelola server harus sangat waspada terhadap lalu lintas jaringan yang mencurigakan. Mengingat sifat dari kerentanan ini yang memungkinkan eksekusi kode jarak jauh, potensi penyalahgunaan oleh pihak yang tidak bertanggung jawab sangatlah nyata. Langkah mitigasi mandiri atau pembatasan akses menjadi sangat krusial selama menunggu respons dari komunitas pengembang kernel Linux.
Langkah Mitigasi dan Kewaspadaan
Keamanan server berbasis Linux memerlukan pemantauan ketat, terutama pada layanan yang terintegrasi langsung ke dalam kernel seperti KSMBD. Pengguna disarankan untuk terus memantau pembaruan kernel secara berkala dan mempertimbangkan untuk menonaktifkan layanan yang tidak esensial jika tidak diperlukan dalam operasional harian. Transparansi dalam pengungkapan celah keamanan memang penting bagi komunitas, namun dalam kasus ini, celah yang terbuka sebelum adanya solusi teknis menuntut kewaspadaan ekstra dari seluruh ekosistem pengguna Linux.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News