
Celah Keamanan Danfoss AK-SM800A Ancam Pengambilalihan
Enam kerentanan kritis pada pengontrol pendingin Danfoss ditemukan, memungkinkan peretas mengambil alih sistem tanpa perlu login.
Ancaman Keamanan pada Sistem Pendingin Industri
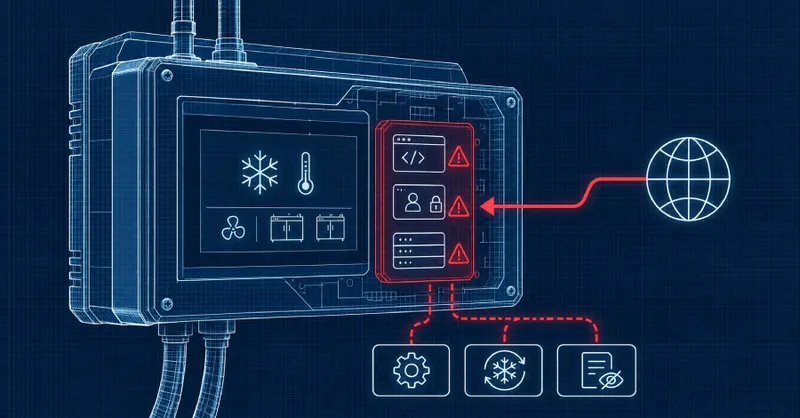
Dunia keamanan siber kembali menyoroti kerentanan pada perangkat infrastruktur kritis. Laporan terbaru mengungkapkan adanya enam celah keamanan serius yang ditemukan pada pengontrol pendingin Danfoss seri AK-SM800A. Temuan ini pertama kali diungkapkan oleh konsultan keamanan asal Belanda, Midnight Blue, yang memperingatkan bahwa cacat tersebut dapat dimanfaatkan oleh pihak luar untuk mengambil alih kendali sistem tanpa memerlukan otorisasi atau login sama sekali.
Risiko Tanpa Patch Keamanan
Situasi ini menjadi semakin mengkhawatirkan karena hingga saat ini belum tersedia perbaikan atau patch resmi untuk menutup celah tersebut. Peneliti keamanan mengonfirmasi bahwa bahkan pada versi firmware terbaru, yakni 5.4.0, kerentanan ini masih tetap ada dan belum terselesaikan. Tanpa adanya pembaruan perangkat lunak, perangkat yang terhubung ke jaringan tetap berada dalam posisi yang sangat rentan terhadap eksploitasi jarak jauh.
Tindakan Tegas dari Otoritas Siber
Merespons temuan ini, badan keamanan siber pemerintah di beberapa negara, termasuk Belgia, Irlandia, dan Jerman, telah mengeluarkan peringatan resmi kepada para operator sistem. Mereka mendesak pihak pengelola fasilitas untuk segera mengambil langkah mitigasi guna melindungi infrastruktur pendingin mereka dari potensi serangan yang dapat mengganggu operasional atau merusak integritas sistem.
Langkah Mitigasi yang Disarankan
- Memantau lalu lintas jaringan untuk mendeteksi aktivitas mencurigakan pada pengontrol.
- Membatasi akses jarak jauh ke perangkat hanya melalui jaringan yang aman atau VPN.
- Memastikan perangkat tidak terekspos langsung ke internet publik.
- Mengikuti panduan keamanan dari otoritas siber nasional terkait pengelolaan perangkat industri.
Hingga Danfoss merilis pembaruan firmware yang benar-benar memperbaiki celah ini, kewaspadaan tinggi menjadi kunci utama bagi para operator. Mengingat sifat perangkat ini yang sering digunakan dalam skala industri, dampak dari pengambilalihan sistem bisa sangat luas, mulai dari kerusakan stok barang hingga gangguan operasional yang signifikan.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News