
Celah Keamanan 'admin:admin' Ancam Kendaraan Terhubung
Dua peneliti keamanan mengungkap kerentanan fatal pada sistem login aplikasi mobil yang memungkinkan peretas mengambil alih akun dan mengendalikan kendaraan dari jarak jauh.
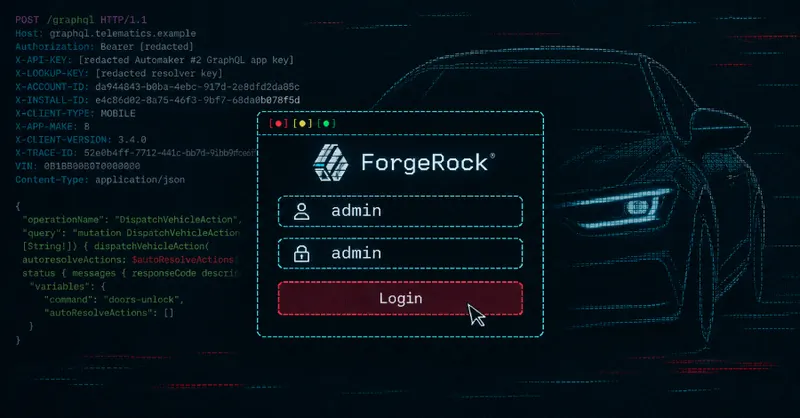
Ancaman Serius di Balik Kenyamanan Digital
Di era konektivitas modern, mobil bukan lagi sekadar alat transportasi mekanis, melainkan perangkat lunak berjalan yang terhubung ke internet. Namun, kenyamanan yang ditawarkan oleh aplikasi seluler untuk mengontrol kendaraan ternyata menyimpan risiko keamanan yang mengkhawatirkan. Baru-baru ini, dua peneliti keamanan menemukan celah fatal pada sistem login yang digunakan oleh dua merek otomotif ternama, yang memungkinkan pihak tidak bertanggung jawab untuk mengambil alih kendali penuh atas akun pengguna.
Kelalaian pada Kredensial Default
Inti dari permasalahan ini terletak pada penggunaan kredensial standar yang sangat mudah ditebak. Peneliti menemukan bahwa server yang mengelola otentikasi pengguna menggunakan kombinasi nama pengguna dan kata sandi 'admin:admin'. Penggunaan kredensial bawaan yang tidak diubah ini merupakan kesalahan mendasar dalam praktik keamanan siber, yang memberikan akses pintu belakang bagi siapa saja yang mengetahui celah tersebut.
Sistem otentikasi yang menjadi sasaran adalah platform identitas yang digunakan oleh aplikasi seluler kedua merek mobil tersebut. Dengan memanfaatkan akses ke server ini, peneliti dapat menembus lapisan keamanan dan masuk ke akun pelanggan mana pun tanpa memerlukan izin pemilik asli.
Dampak Nyata: Dari Buka Pintu hingga Menyalakan Mesin
Konsekuensi dari peretasan ini bukan sekadar pencurian data pribadi. Bagi pemilik kendaraan yang terhubung dengan sistem tersebut, dampaknya sangat nyata dan berbahaya. Setelah berhasil masuk ke akun pengguna, peretas memiliki kemampuan untuk melakukan tindakan berikut:
- Membuka kunci pintu kendaraan secara jarak jauh.
- Menyalakan mesin mobil tanpa kehadiran pemilik.
- Mengakses informasi sensitif yang tersimpan dalam profil pengguna.
Kemampuan untuk mengendalikan fungsi fisik kendaraan melalui aplikasi seluler menunjukkan betapa rapuhnya ekosistem digital otomotif saat ini. Ketika sistem keamanan server gagal melindungi kredensial dasar, seluruh fitur kenyamanan yang dijanjikan justru berubah menjadi celah keamanan yang mengancam keselamatan pemilik kendaraan.
Pelajaran Penting bagi Industri Otomotif
Temuan ini menjadi pengingat keras bagi produsen otomotif bahwa keamanan siber harus menjadi prioritas utama dalam pengembangan perangkat lunak. Ketergantungan pada platform identitas pihak ketiga tidak membebaskan produsen dari tanggung jawab untuk memastikan konfigurasi keamanan yang ketat. Penggunaan kata sandi default adalah kesalahan yang seharusnya tidak terjadi di tingkat perusahaan besar.
Keamanan kendaraan di masa depan tidak hanya bergantung pada kualitas mesin atau desain bodi, tetapi juga pada ketahanan sistem digital yang mengelolanya. Tanpa langkah mitigasi yang serius, seperti penerapan otentikasi multi-faktor dan audit keamanan berkala, risiko peretasan akan terus membayangi pemilik mobil yang terhubung dengan internet.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News