
Binance Ungkap Modus Pencurian Aset Rp6,43 Miliar
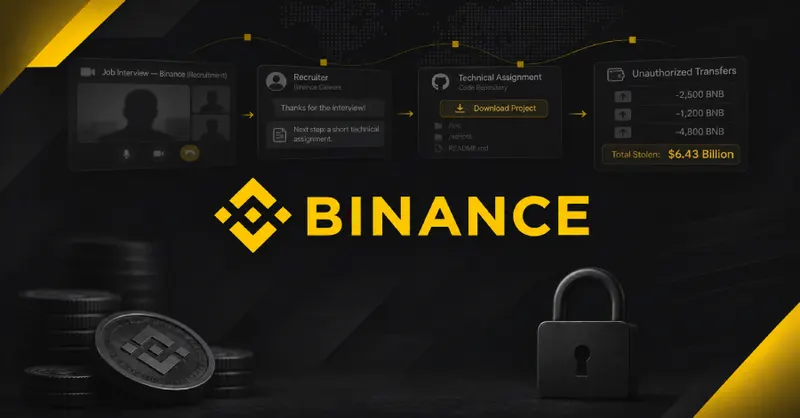
Binance membeberkan detail serangan siber canggih yang melibatkan rekayasa sosial berkedok rekrutmen kerja dan manipulasi alat pengembangan perangkat lunak.
Ancaman Siber di Balik Perekrutan Palsu
Dunia keamanan siber kembali diguncang oleh pengungkapan terbaru dari bursa kripto terbesar di dunia, Binance. Perusahaan tersebut baru saja memaparkan bagaimana sebuah kampanye serangan yang sangat terstruktur dan berlapis berhasil membobol sistem mereka, yang berujung pada hilangnya aset senilai 6,43 miliar. Kejadian ini menjadi pengingat keras bahwa ancaman keamanan modern tidak lagi sekadar serangan teknis sederhana, melainkan kombinasi rumit antara manipulasi psikologis dan eksploitasi alat kerja.
Rekayasa Sosial Berkedok Peluang Karier
Menurut laporan resmi, serangan ini bukanlah insiden terisolasi atau sekadar upaya phishing biasa. Para pelaku di balik aksi ini menggunakan taktik rekayasa sosial yang sangat rapi dengan menyasar dua insinyur perangkat lunak Binance melalui tawaran pekerjaan palsu. Dengan menyamar sebagai perekrut, penyerang membangun kepercayaan sebelum akhirnya menjebak korban untuk mengunduh perangkat lunak yang telah dimodifikasi.
Manipulasi Alat Pengembangan
Salah satu elemen paling krusial dalam serangan ini adalah penggunaan instalasi Homebrew yang telah dirusak. Dengan menyusupkan kode berbahaya ke dalam alat yang sering digunakan oleh pengembang, pelaku berhasil mendapatkan akses ke lingkungan kerja internal. Berikut adalah beberapa tahapan yang diidentifikasi dalam kampanye tersebut:
- Pemanfaatan skenario rekrutmen palsu untuk mendekati target internal.
- Penggunaan alat bantu pengembangan yang telah dimanipulasi untuk menembus pertahanan sistem.
- Eksekusi serangan multi-tahap yang dirancang untuk menghindari deteksi keamanan standar.
Pelajaran Penting bagi Industri
Kasus ini menyoroti kerentanan yang ada pada rantai pasokan perangkat lunak dan pentingnya kewaspadaan ekstra terhadap komunikasi yang tampak profesional. Binance menegaskan bahwa serangan ini merupakan hasil dari kampanye yang sangat canggih, yang memanfaatkan celah pada sisi manusia dan alat teknis yang dipercaya oleh para pengembang. Kejadian ini menjadi pelajaran berharga bagi perusahaan teknologi di seluruh dunia untuk memperketat protokol keamanan, terutama dalam memverifikasi setiap perangkat lunak pihak ketiga dan menjaga integritas proses rekrutmen mereka.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News