
Aplikasi AI Palsu Sebarkan Malware Penambang Kripto
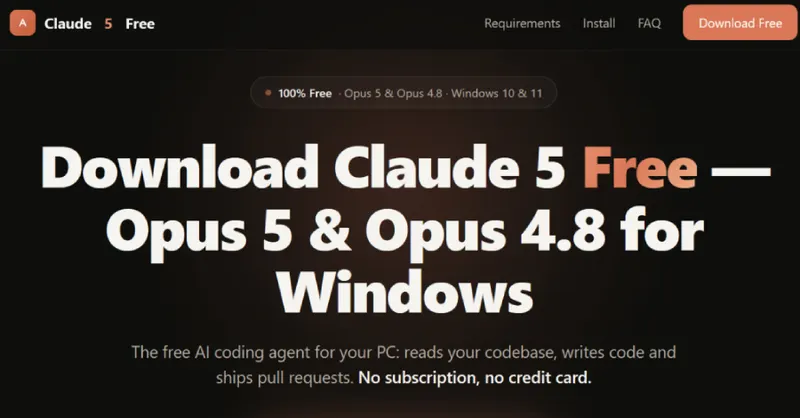
Waspada, kampanye berbahaya bernama Yoba menyamar sebagai aplikasi desktop ChatGPT dan Claude untuk menyusupkan malware penambang kripto ke perangkat pengguna.
Ancaman Baru di Balik Popularitas AI
Popularitas kecerdasan buatan yang meroket belakangan ini telah dimanfaatkan oleh pihak tidak bertanggung jawab untuk melancarkan aksi kejahatan siber. Sebuah kampanye berbahaya yang dikenal dengan nama Yoba kini tengah menyasar pengguna yang mencari aplikasi desktop untuk layanan AI populer seperti ChatGPT dan Claude. Para pelaku ancaman ini menggunakan taktik penyamaran yang sangat meyakinkan untuk menjebak korban agar mengunduh perangkat lunak berbahaya ke komputer mereka.
Modus Operandi Kampanye Yoba
Para pelaku di balik kampanye Yoba menciptakan proyek-proyek palsu di platform GitHub. Proyek-proyek ini dikemas sedemikian rupa agar terlihat seperti aplikasi desktop resmi untuk teknologi AI mutakhir. Beberapa nama yang digunakan untuk memancing calon korban antara lain GPT-5.6 Sol, GPT-6 Astra, dan Claude Opus. Pengguna yang terjebak mengunduh aplikasi ini sebenarnya sedang menginstal pemuat malware yang dirancang untuk menyusup ke dalam sistem.
Penyalahgunaan Eksekusi yang Ditandatangani
Salah satu aspek yang paling mengkhawatirkan dari serangan ini adalah penggunaan eksekusi yang telah ditandatangani secara digital. Dengan memanfaatkan file yang tampak sah, para penyerang berhasil mengelabui sistem keamanan dan pengguna agar tidak menaruh curiga saat proses instalasi berlangsung. Setelah berhasil masuk ke dalam sistem, aplikasi palsu tersebut akan menjalankan tugas utamanya, yaitu menyebarkan malware yang berfungsi sebagai penambang mata uang kripto.
Dampak bagi Pengguna
Aktivitas penambangan kripto ilegal ini bekerja secara diam-diam di latar belakang perangkat korban. Dampak yang dirasakan pengguna biasanya meliputi:
- Penurunan performa komputer yang drastis karena sumber daya perangkat keras dikuras untuk menambang kripto.
- Peningkatan suhu perangkat secara signifikan akibat beban kerja prosesor yang berlebihan.
- Risiko keamanan data yang lebih luas karena malware tersebut dapat membuka pintu bagi ancaman siber lainnya.
Langkah Pencegahan
Untuk menghindari jebakan ini, sangat penting bagi pengguna untuk selalu berhati-hati saat mengunduh perangkat lunak. Pastikan untuk hanya mendapatkan aplikasi dari situs web resmi penyedia layanan AI. Jangan pernah mengunduh aplikasi dari repositori pihak ketiga yang tidak terverifikasi, meskipun proyek tersebut terlihat populer atau memiliki banyak bintang di platform pengembang. Selalu periksa kembali sumber unduhan dan pastikan perangkat lunak keamanan Anda dalam kondisi aktif untuk mendeteksi aktivitas mencurigakan pada sistem.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News