
Amazon Ungkap Kampanye Agen AI Incar Kunci API
Tim intelijen ancaman Amazon menemukan kampanye siber di mana agen AI digunakan untuk mencuri kunci API dari aplikasi populer seperti LiteLLM dan Dify.
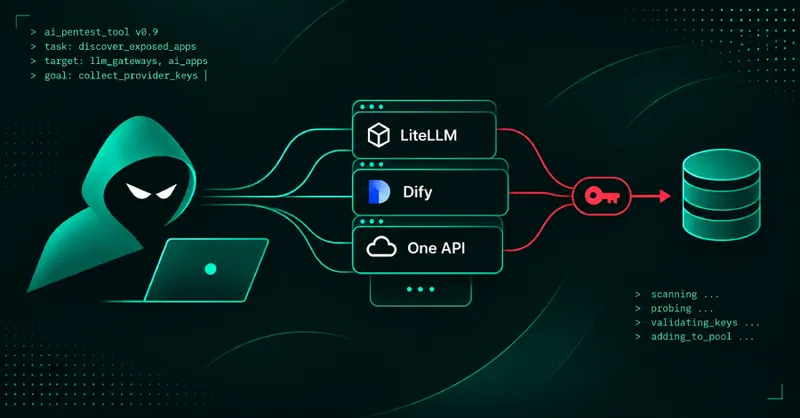
Ancaman Baru di Balik Kecerdasan Buatan
Dunia keamanan siber kini menghadapi tantangan baru yang cukup unik. Tim intelijen ancaman dari Amazon baru saja mengungkap sebuah kampanye serangan yang memanfaatkan agen AI untuk memburu celah keamanan pada aplikasi berbasis AI yang terhubung ke internet. Fenomena ini menunjukkan bahwa teknologi yang seharusnya membantu manusia kini mulai dimanfaatkan oleh pihak tidak bertanggung jawab untuk melakukan eksploitasi sistem secara otomatis.
Target Utama: LiteLLM, Dify, dan One API
Para penyerang secara spesifik menargetkan aplikasi yang sering digunakan dalam pengembangan infrastruktur AI, seperti LiteLLM, Dify, dan One API. Aplikasi-aplikasi ini sering kali menyimpan kunci API dari penyedia layanan AI yang sangat berharga. Dengan mendapatkan akses ke kunci tersebut, penyerang dapat menyalahgunakan sumber daya komputasi dan data yang seharusnya terlindungi.
Cara Kerja Serangan yang Terotomatisasi
Berdasarkan temuan tim Amazon yang menggunakan server umpan (decoy servers), para penyerang tidak lagi bekerja secara manual. Mereka menggunakan agen AI yang dirancang khusus untuk memindai internet guna mencari titik lemah pada aplikasi yang tidak dikonfigurasi dengan benar. Berikut adalah pola yang ditemukan dalam catatan aktivitas agen tersebut:
- Pencarian Celah: Agen AI secara otomatis memindai aplikasi yang terekspos ke publik untuk menemukan konfigurasi yang rentan.
- Pencurian Kunci: Setelah celah ditemukan, agen tersebut mengekstraksi kunci API yang tersimpan di dalam aplikasi.
- Eksploitasi Berantai: Kunci yang berhasil dicuri tidak hanya disimpan, tetapi langsung digunakan untuk menjalankan model AI yang kemudian membantu agen tersebut mencari target baru.
Pentingnya Keamanan Infrastruktur AI
Temuan ini menjadi pengingat keras bagi para pengembang dan perusahaan yang mengintegrasikan AI ke dalam alur kerja mereka. Penggunaan server umpan oleh Amazon membuktikan bahwa penyerang kini memiliki kemampuan untuk melakukan serangan yang bersifat rekursif, di mana hasil curian digunakan untuk memperkuat serangan berikutnya. Keamanan kunci API kini menjadi garis pertahanan pertama yang harus diperketat.
Para ahli menyarankan agar setiap aplikasi yang terhubung ke internet harus melalui audit keamanan yang ketat, terutama terkait penyimpanan kredensial. Mengingat agen AI dapat bekerja tanpa henti, perlindungan manual saja tidak lagi cukup. Sistem deteksi ancaman yang mampu mengenali pola perilaku agen AI menjadi kebutuhan mutlak bagi ekosistem pengembangan perangkat lunak saat ini.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News