
Alamat Internet Gedung Putih Disewakan?
Sebuah temuan mengejutkan mengungkap bahwa perangkat di Gedung Putih secara tidak sengaja menyewakan alamat internet mereka melalui layanan proksi residensial yang mencurigakan.
Celah Keamanan di Jantung Pemerintahan
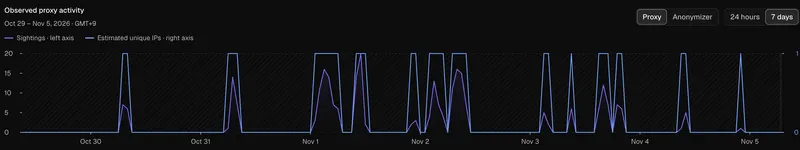
Sebuah laporan investigasi dari Krebs on Security baru-baru ini menyoroti kerentanan keamanan siber yang cukup mengkhawatirkan di lingkungan Gedung Putih. Temuan tersebut menunjukkan bahwa sejumlah staf di sana menggunakan perangkat, baik komputer maupun ponsel, yang terhubung dengan layanan proksi residensial. Tanpa disadari, konfigurasi ini membuat alamat internet (IP address) milik Gedung Putih tersedia untuk disewa oleh pihak luar.
Risiko di Balik Layanan Proksi
Layanan proksi residensial pada dasarnya bekerja dengan cara mengubah perangkat pengguna menjadi titik akses bagi orang lain untuk menjelajahi internet. Masalah utamanya adalah ketika perangkat yang berada dalam jaringan sensitif seperti Gedung Putih ikut serta dalam jaringan ini. Hal ini membuka pintu bagi pihak asing untuk menggunakan alamat IP resmi pemerintah guna melakukan aktivitas daring, yang berpotensi menyembunyikan identitas asli mereka di balik reputasi jaringan Gedung Putih.
Koneksi dengan Aktor Ancaman Masa Lalu
Yang lebih meresahkan adalah identitas penyedia layanan proksi tersebut. Salah satu perusahaan yang terlibat diketahui berasal dari Rusia. Lebih jauh lagi, pendiri perusahaan tersebut memiliki rekam jejak yang kelam; bisnis web hosting miliknya pernah menjadi pusat dari serangan siber yang menargetkan sistem pemilihan umum di beberapa negara bagian Amerika Serikat beberapa tahun silam.
Mengapa Ini Menjadi Ancaman Serius?
- Penyalahgunaan Identitas: Pihak luar dapat melakukan tindakan ilegal menggunakan alamat IP Gedung Putih, yang dapat mengaburkan jejak serangan siber.
- Kebocoran Data: Penggunaan layanan proksi pihak ketiga sering kali melibatkan risiko privasi yang tinggi bagi perangkat yang terhubung.
- Eksploitasi Infrastruktur: Adanya perangkat yang terhubung ke jaringan luar menciptakan celah yang bisa dimanfaatkan oleh aktor ancaman untuk menyusup lebih dalam ke sistem internal.
Para ahli keamanan siber telah memberikan peringatan keras terkait praktik ini. Penggunaan layanan proksi residensial di lingkungan kerja pemerintah bukan hanya masalah efisiensi atau kenyamanan, melainkan ancaman nyata terhadap integritas keamanan nasional. Hingga saat ini, langkah mitigasi mendesak diperlukan untuk memastikan bahwa tidak ada lagi perangkat di lingkungan Gedung Putih yang secara tidak sengaja menjadi pintu masuk bagi pihak-pihak yang berniat buruk.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News