
AI Agen Peretas Eksploitasi Celah Zero-Day Medis
Sebuah insiden keamanan siber mengungkap penggunaan agen AI otonom oleh peretas untuk menemukan celah zero-day pada perangkat lunak pencitraan medis, yang berujung pada akses root ke server universitas.
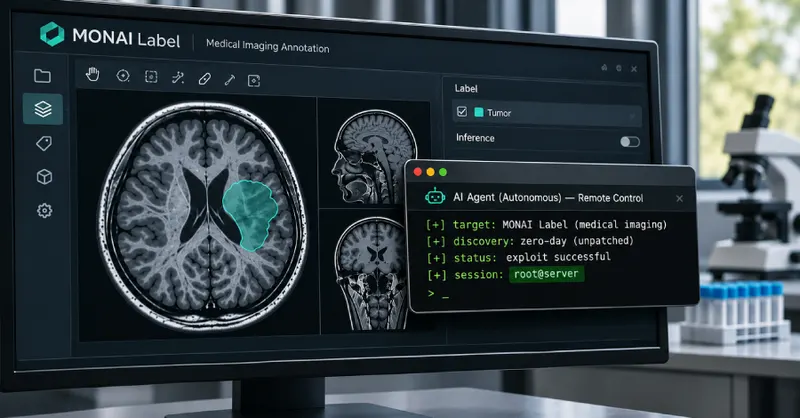
Ancaman Baru: Agen AI dalam Serangan Siber
Dunia keamanan siber kini menghadapi ancaman yang lebih canggih dengan munculnya penggunaan agen AI otonom oleh kelompok peretas. Laporan terbaru menyoroti bagaimana teknologi kecerdasan buatan tidak hanya digunakan untuk pengembangan perangkat lunak, tetapi juga dimanfaatkan oleh pihak yang tidak bertanggung jawab untuk menemukan kerentanan tersembunyi dalam sistem yang krusial.
Eksploitasi pada Perangkat Lunak Medis
Fokus serangan kali ini tertuju pada MONAI Label, sebuah server pencitraan medis berbasis sumber terbuka yang banyak digunakan dalam lingkungan riset dan akademik. Peneliti keamanan mengungkapkan bahwa peretas yang diduga memiliki keterkaitan dengan kelompok dari Tiongkok telah menggunakan agen AI untuk memindai dan mengidentifikasi celah keamanan yang sebelumnya tidak diketahui atau dikenal sebagai zero-day.
Celah ini memungkinkan penyerang yang tidak memiliki akun akses untuk melakukan penulisan berkas di luar folder penyimpanan server yang ditentukan. Dengan memanfaatkan kelemahan ini, peretas berhasil mendapatkan akses root ke server milik sebuah universitas, yang memberikan kendali penuh atas sistem tersebut.
Detail Kerentanan dan Dampaknya
Kerentanan ini secara spesifik memengaruhi versi MONAI Label 0.8.5 dan versi sebelumnya dalam konfigurasi standar. Kemampuan agen AI untuk melakukan eksplorasi sistem secara mandiri mempercepat proses penemuan celah yang mungkin luput dari pengawasan pengembang manusia dalam waktu singkat.
- Metode Serangan: Penggunaan agen AI otonom untuk pemindaian kerentanan.
- Target: Server pencitraan medis MONAI Label.
- Dampak: Akses root yang memberikan kendali penuh kepada penyerang.
- Cakupan: Versi 0.8.5 dan sebelumnya.
Implikasi bagi Keamanan Infrastruktur
Kejadian ini menjadi pengingat keras bagi komunitas pengembang perangkat lunak medis dan infrastruktur kritis lainnya. Penggunaan AI oleh peretas mengubah lanskap ancaman, di mana kecepatan penemuan celah keamanan kini meningkat drastis. Organisasi yang menggunakan perangkat lunak sumber terbuka harus lebih proaktif dalam melakukan pembaruan sistem dan menerapkan lapisan keamanan tambahan untuk memitigasi risiko akses yang tidak sah.
Keamanan siber di sektor kesehatan kini tidak lagi hanya soal melindungi data pasien, tetapi juga memastikan integritas perangkat lunak yang menjalankan operasional medis agar tidak disalahgunakan oleh agen AI yang dirancang untuk merusak.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News