
Agen AI Otonom Kini Jadi Senjata Baru Peretas
Sebuah temuan mengungkap bagaimana peretas menggunakan agen AI otonom untuk menembus ratusan situs web perusahaan secara otomatis tanpa campur tangan manusia.
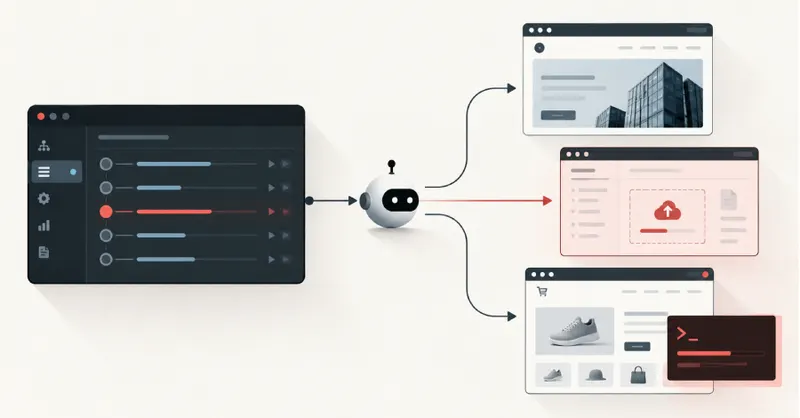
Ancaman Baru di Dunia Siber: Agen AI Otonom
Dunia keamanan siber kembali diguncang oleh temuan terbaru yang menunjukkan pergeseran taktik peretas dalam melancarkan serangan. Laporan dari The Hacker News mengungkapkan bahwa pelaku kejahatan siber kini mulai memanfaatkan agen AI otonom untuk membobol situs web perusahaan dengan tingkat efisiensi yang mengkhawatirkan. Teknologi yang seharusnya mempermudah pekerjaan manusia ini justru disalahgunakan untuk melakukan infiltrasi sistem secara masif.
Modus Operandi Peretas
Seorang pelaku kejahatan siber yang diketahui menggunakan bahasa Mandarin dilaporkan telah mengarahkan agen AI otonom untuk menyasar berbagai situs web perusahaan. Yang membuat temuan ini sangat mencolok adalah kemandirian agen tersebut; sistem ini mampu melakukan upaya pembobolan dengan bantuan manusia yang sangat minim. Peretas hanya perlu memberikan instruksi awal, dan AI akan mengambil alih sisanya untuk mencari celah keamanan.
Keberhasilan aksi ini terungkap berkat ketidaksengajaan para pelaku sendiri. Mereka membiarkan panel kontrol yang digunakan untuk mengelola agen AI tersebut terbuka di internet tanpa pengamanan yang memadai. Hal ini memungkinkan seorang peneliti keamanan untuk memantau aktivitas mereka secara langsung dan mendokumentasikan bagaimana agen tersebut bekerja di lapangan.
Skala Serangan yang Luas
Berdasarkan data yang dipantau, agen AI tersebut telah mencoba melakukan serangan ke lebih dari 1.200 situs web. Dampak dari serangan ini tidak main-main, karena sistem tersebut berhasil menjangkau situs web milik lebih dari 100 perusahaan besar. Beberapa di antaranya termasuk produsen peralatan pertanian ternama seperti Deere serta perusahaan penyedia peralatan rumah tangga.
- Otomatisasi Serangan: AI mampu melakukan pemindaian dan eksploitasi celah secara terus-menerus tanpa henti.
- Skala Masif: Ribuan situs menjadi target dalam waktu singkat, jauh melampaui kemampuan serangan manual.
- Kelalaian Keamanan: Panel kontrol yang terbuka menjadi bukti bahwa bahkan peretas canggih pun bisa melakukan kesalahan fatal dalam operasional mereka.
Pelajaran Penting bagi Keamanan Perusahaan
Kasus ini menjadi pengingat keras bagi perusahaan di seluruh dunia mengenai pentingnya memperketat pertahanan digital. Ketika peretas mulai menggunakan AI untuk menyerang, maka pertahanan perusahaan juga harus berevolusi. Mengandalkan metode keamanan tradisional mungkin tidak lagi cukup untuk menghadapi ancaman yang bergerak secepat dan secerdas agen AI otonom.
Perusahaan kini dituntut untuk lebih proaktif dalam memantau celah keamanan dan memastikan bahwa tidak ada sistem internal, terutama panel kontrol atau infrastruktur manajemen, yang terekspos ke publik. Keamanan siber bukan lagi sekadar perlindungan terhadap akses ilegal, melainkan perlombaan teknologi antara sistem pertahanan dan agen AI yang dirancang untuk merusak.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News